外观
CD-002:401 请求发往官方端点(配置或旧会话)
| 字段 | 内容 |
|---|---|
| 影响组件 | Codex 桌面端、Codex CLI、CC Switch |
| 发现版本 | 未记录;建议将 CC Switch 更新到最新版本 |
| 系统环境 | 用户提供的桌面端截图,具体系统未记录 |
| 发现日期 | 2026-09-13 |
问题现象
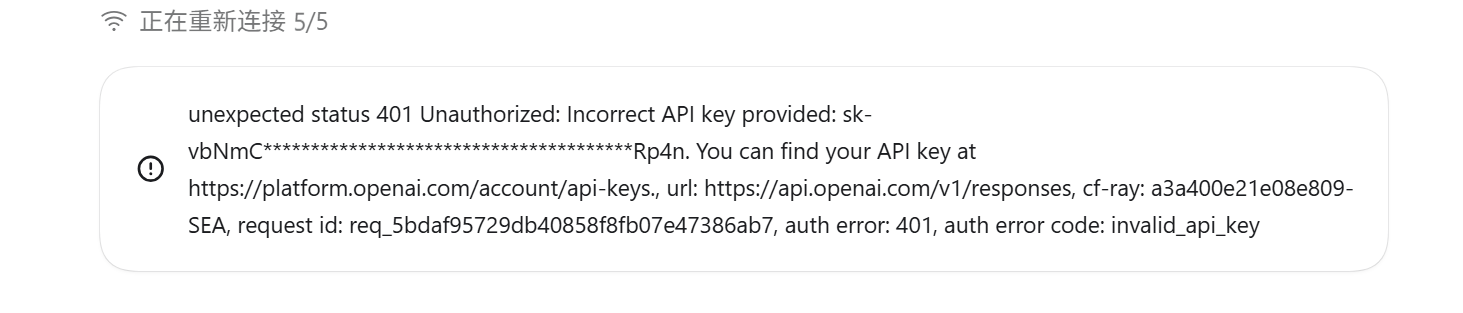
发送消息后,界面显示「正在重新连接 5/5」,随后返回 401 Unauthorized、Incorrect API key provided 或 invalid_api_key。错误信息中的请求地址为 https://api.openai.com/v1/responses。
bash
unexpected status 401 Unauthorized: Incorrect API key provided: sk-xxx
url: https://api.openai.com/v1/responses
auth error code: invalid_api_key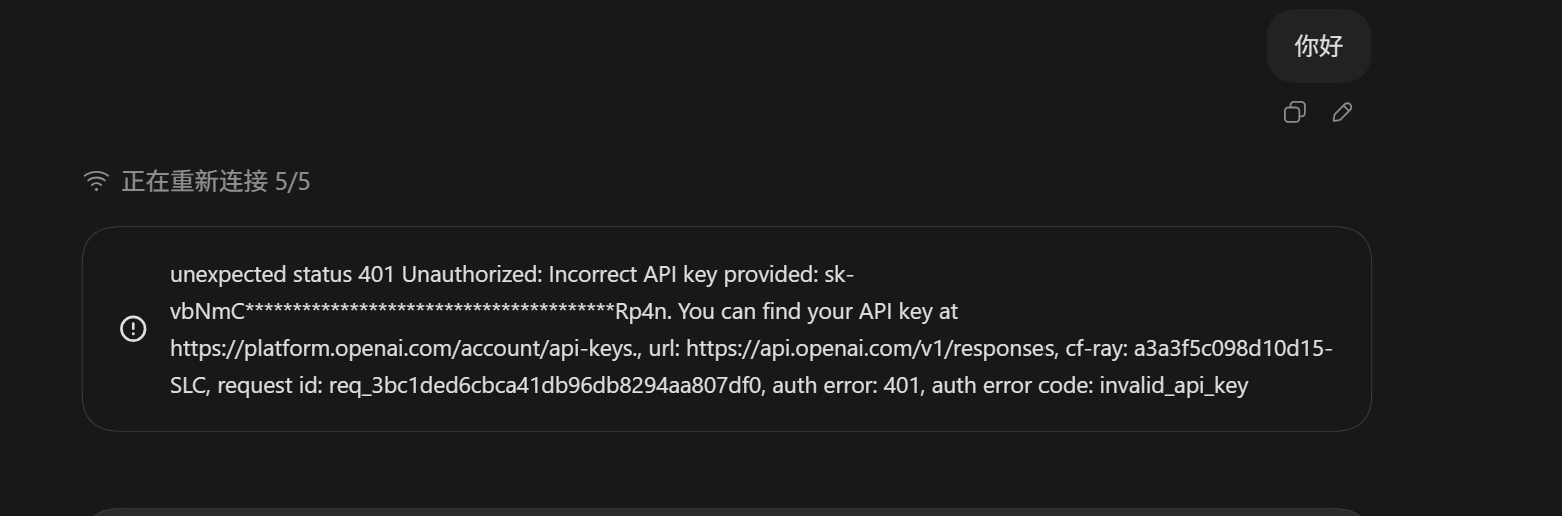
根因分析
模型或供应商配置错误、配置未正确生效 → 客户端继续使用错误的提供商或默认官方地址 → Vmvia API Key 被发送到 OpenAI 官方端点 → 官方端点拒绝认证,返回 401
另一种可能是:配置已更新,但原会话仍沿用旧的会话状态或配置 → 原会话请求异常 → 新建会话可以正常使用。应通过新会话测试区分这两种情况,不能仅凭相同的 401 错误判断具体原因。
截图直接显示请求发往 api.openai.com。使用 Vmvia Codex 分组时,应核对 Base URL 是否为 https://www.vmvia.com/v1,不能只根据「API Key 错误」就判断 Vmvia Key 本身失效。具体是哪一个模型或供应商字段出错,需要检查本机配置。
修复步骤
先新开会话测试
保持当前配置,新建会话发送一条消息。如果新会话正常,继续第 2 步;如果新会话也报错,从第 3 步开始排查配置。
新会话正常时,为原会话创建分支
回到左侧原会话,右键 →「分叉」→「创建聊天分支」,在新分支中继续并验证。图示见 创建聊天分支。如果分支仍报错,可继续使用已验证正常的新会话,并保留错误原文排查。
新会话也报错时,完全退出 Codex
退出正在使用的桌面应用或终端会话,避免重配后仍使用旧配置。
更新 CC Switch 并关闭路由模式
从 CC Switch Releases 更新到最新版本,并关闭路由模式,避免真实错误被转发逻辑掩盖。
在 CCS 中重新核对 Vmvia 供应商
框架选择 Codex,打开已有的 Vmvia 自定义配置(或重新新建一个),确认请求地址为
https://www.vmvia.com/v1,API Key 完整无误。核对分组、模型和地址
令牌分组应为
codex或codex-wending;主模型从 当前 Codex 模型列表 中选择;关闭令牌的模型限制。保存后直接使用客户端验证
启用刚才的配置,重新打开 Codex 并新建会话,发送一条消息。不要依赖 CCS 的「检测」按钮判断结果。
仍报错时检查配置覆盖
检查
config.toml的顶层model_provider是否指向 Vmvia 供应商,该供应商的base_url是否正确,并检查环境变量、账号登录或其他工具是否覆盖配置。具体文件位置见 Codex 配置参考。
预防措施
| 做法 | 避免的问题 |
|---|---|
| 更新 CC Switch 并用自定义配置填写完整地址 | 避免旧版本或残缺配置指向官方端点 |
| 重配前退出客户端,保存后新建会话验证 | 避免客户端沿用旧供应商配置 |
| 先用新会话验证,再为异常旧会话创建分支 | 避免将旧会话问题误判为全局配置错误 |
| 关闭 CCS 路由模式并查看客户端原始报错 | 避免真实错误被中间转发掩盖 |
| 直接发送真实客户端消息验证连接 | 避免把 CCS 检测结果误判为不可用 |